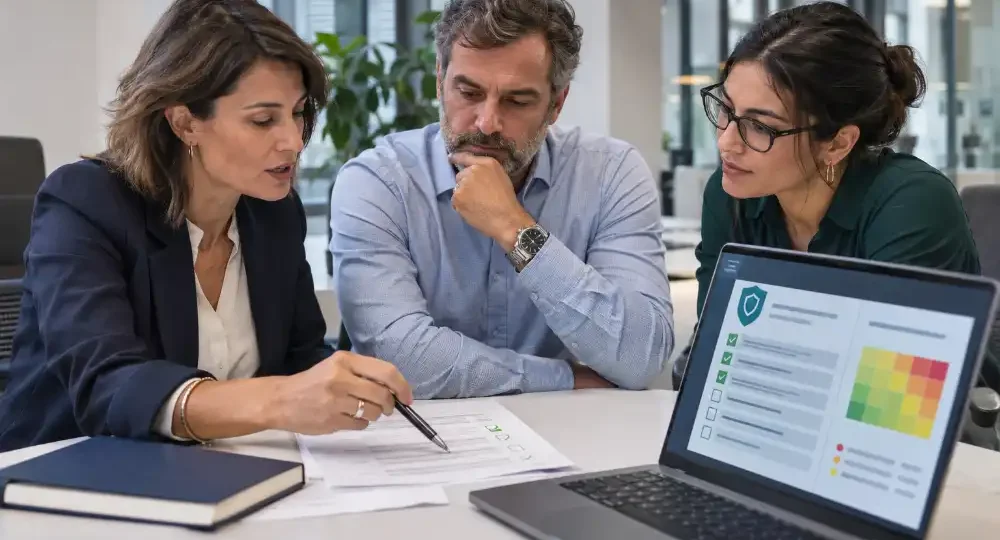
Una empresa está preparada para certificarse en ISO 27001 cuando tiene definido el alcance de su sistema, ha analizado sus riesgos de seguridad de la información, cuenta con responsables y políticas aprobadas y puede demostrar con evidencias que sus controles funcionan. Si falta alguno de esos elementos, la certificación todavía no es el siguiente paso: lo es cerrar esa brecha.
Este artículo explica cómo comprobarlo en cinco bloques, qué señales indican que aún falta camino y por dónde empezar. Al final encontrarás una autoevaluación de 25 preguntas para situar a tu empresa en minutos.
Los cinco bloques que revisa una auditoría de ISO 27001
La norma ISO/IEC 27001:2022 exige un sistema de gestión (cláusulas 4 a 10) y un conjunto de controles de referencia en su Anexo A. En la práctica, la preparación se puede ordenar en cinco bloques:
| Bloque | Qué debes poder demostrar |
|---|---|
| Gobierno y alcance | Alcance escrito, política de seguridad aprobada, responsables designados y revisión periódica por la dirección. |
| Riesgos y activos | Inventario de activos, análisis de riesgos con metodología, plan de tratamiento con propietarios y plazos. |
| Controles técnicos | Autenticación multifactor, copias de seguridad probadas, gestión de vulnerabilidades, control de accesos y registros. |
| Personas y proveedores | Formación recurrente, confidencialidad, evaluación de proveedores críticos y cláusulas contractuales de seguridad. |
| Incidentes y continuidad | Procedimiento de gestión de incidentes, plan de continuidad probado y revisión independiente del sistema. |
Seis señales de que tu empresa aún no está preparada
- Nadie tiene asignada de forma explícita la responsabilidad sobre la seguridad de la información.
- No existe un análisis de riesgos formal, o se hizo una vez y no se ha revisado.
- Las medidas técnicas existen, pero no están documentadas ni se revisan.
- Las copias de seguridad se hacen, pero nunca se ha probado restaurarlas.
- Los proveedores críticos, como la nube o el soporte informático, no se evalúan ni tienen cláusulas de seguridad.
- No hay un procedimiento claro sobre qué hacer, y a quién avisar, ante un incidente.
Si reconoces dos o más, lo habitual es que haga falta trabajo previo en el sistema antes de plantear una auditoría. Conviene distinguir entre tener medidas de seguridad y tener un sistema de gestión; lo explicamos en diferencia entre tener medidas de seguridad y tener un SGSI.
Por dónde empezar: tres pasos
- Fija el alcance. Decide qué procesos, sedes y sistemas entran en el sistema. Un alcance bien delimitado reduce coste y plazo.
- Analiza los riesgos. Sin inventario de activos y análisis de riesgos no se pueden justificar los controles que se aplican.
- Cierra las brechas prioritarias. Empieza por las que más riesgo reducen: accesos, copias, proveedores e incidentes.
Si necesitas una guía completa del proceso, consulta Implantación de ISO 27001: guía completa para empresas. Si la duda es el marco legal, revisa qué es NIS2 y a quién aplica y si el ENS y la ISO 27001 son equivalentes.
ISO 27001 y NIS2: qué relación tienen
NIS2 (Directiva (UE) 2022/2555) obliga a determinadas entidades a aplicar medidas de gestión de riesgos de ciberseguridad, entre ellas la gestión de incidentes, la continuidad de negocio y la seguridad de la cadena de suministro, y a notificar los incidentes significativos con una alerta temprana en 24 horas, una notificación en 72 horas y un informe final en un mes. Un sistema de gestión conforme a ISO 27001 cubre gran parte de esos ámbitos, aunque no sustituye el análisis de si la empresa está o no obligada. Esa determinación depende de la actividad, el tamaño y el sector, y debe contrastarse con la normativa nacional vigente.
Autoevaluación gratuita: 25 preguntas en 5 minutos
Responde 25 preguntas y obtén tu nivel de madurez, tu puntuación por bloque y las dos áreas que conviene reforzar primero. Un consultor de RCQuality puede revisar tu resultado contigo, sin compromiso.
Preguntas frecuentes
¿Cuánto tarda una empresa en prepararse para la certificación ISO 27001?
Depende del punto de partida, del alcance y del tamaño de la organización. Lo que más pesa no es la tecnología, sino tener definidos el alcance, el análisis de riesgos, las políticas y las evidencias de que el sistema funciona. Una autoevaluación inicial permite estimar cuánto trabajo queda antes de plantear plazos.
¿Hace falta ser una empresa tecnológica para certificarse en ISO 27001?
No. La norma ISO/IEC 27001:2022 se aplica a cualquier organización que quiera gestionar de forma sistemática la seguridad de su información, sea industrial, sanitaria, educativa, logística o de servicios. El alcance del sistema se define según los procesos, sedes y activos que la empresa decide proteger.
¿Qué diferencia hay entre tener medidas de seguridad y tener un SGSI?
Las medidas son herramientas concretas, como un cortafuegos o las copias de seguridad. Un sistema de gestión de la seguridad de la información (SGSI) añade método: análisis de riesgos, responsables, políticas, revisión por la dirección, auditoría interna y mejora continua. La certificación evalúa el sistema completo, no solo las medidas.
¿Cumplir ISO 27001 significa cumplir NIS2?
No son lo mismo. ISO 27001 es una norma voluntaria certificable y NIS2 es una directiva europea (Directiva (UE) 2022/2555) que obliga a determinadas entidades. Un SGSI bien implantado ayuda a cubrir buena parte de las medidas de gestión de riesgos que NIS2 exige, pero para saber si una empresa está obligada hay que analizar su actividad, tamaño y sector, y consultar la normativa nacional vigente.
Cómo puede ayudarte RCQuality
En RCQuality Consultores acompañamos a empresas de toda España en la implantación y certificación de sistemas de gestión de la seguridad de la información. Conoce nuestro servicio de consultoría ISO 27001 y ENS y los proyectos que hemos realizado.